Siempre hay que estar al pendiente de los ataques de phising | Cortesía de welivesecurity.com
Que tal, un saludo para todos y gracias por seguir visitando este blog:
Las amenazas informáticas están a la orden del día, los ciberdelincuentes no descansan, siempre están ingeniando maneras de tomar desprevenidos a internautas poco enterado de como operan, y que puedan engañar para que terminen instalando malware en sus equipos o cediendo sus credenciales para acceder a servicios de interés para estos maleantes.
Ya en otras ocasiones he hablado de algunas tácticas que usan estos ciberdelincuentes para tratar de engañarnos, conviene que le den una lectura previa por si no lo han hecho, dejo los enlaces a continuación en esta lista:
- ¿Qué es la estafa nigeriana?
- Recepción de correos con adjuntos peligrosos o enlaces sospechosos
- ¿Qué es el email spoofing?
- ¿Qué es el phishing y cómo evitar caer en esta trampa?
El día de hoy vamos a hablar de una amenaza más, esta nos llegó hace algunos días a la empresa donde laboro. Llegó un correo desde una cuenta de correo de la empresa enviándonos unos supuestos archivos en formato pdf pero usando el servicio de transferencia de archivos WeTransfer.
Esto resulta raro porque si bien se transfieren archivos pdf y otros formatos por correo electrónico dentro de la empresa, pocas veces se usa wetransfer debido a que no es necesario por el bajo peso de los archivos. Ya resulta algo sospechoso esto, además de que todo el cuerpo del mensaje se encuentra redactado en idioma inglés, mientras que la empresa donde laboramos se encuentra en México, hablamos todos español.
Como dato adicional se posicionamos en cursor sobre el enlace que apunta a la dirección de descarga vemos que no concuerda con la dirección a donde se supone debe enlazar, vean por favor la siguiente imagen:
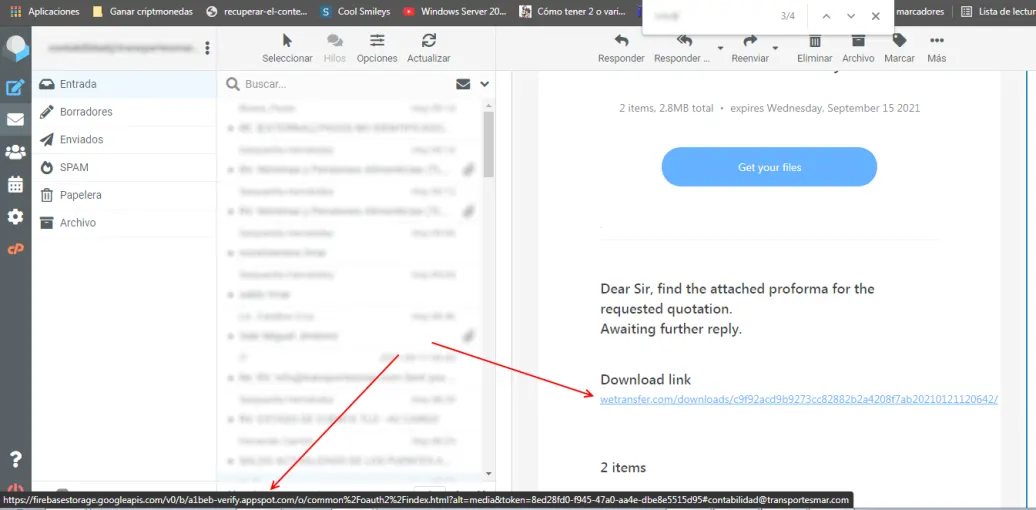
Por otra parte, es un correo genuino de wetransfer, la dirección a donde apunta la descarga es la misma que la descripción. Además por lógica si estamos transfiriendo archivos dentro de la misma empresa usaremos la versión en español del mismo servicio.
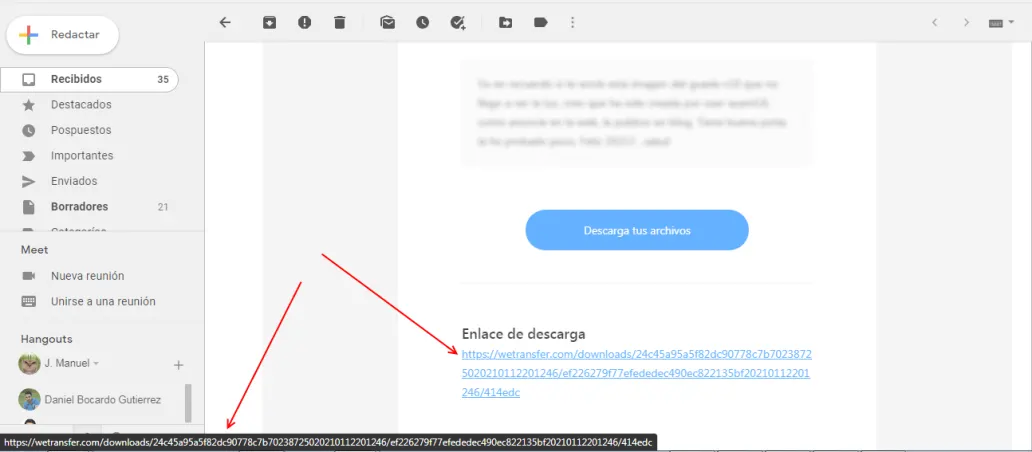
Si miramos el encabezado el mensaje vemos que fue enviado por wetransfer (lo siento, por seguridad borré el mensaje completamente una vez verificado era falso), pero dadas las inconsistencias parece mas probable que se trata de alguna suplantación de identidad (leer este artículo redactado por un servidor hace algún tiempo). Como no quise quedarme con la duda de que exactamente es lo que quieren que descarguemos hice la prueba en una máquina virtual.
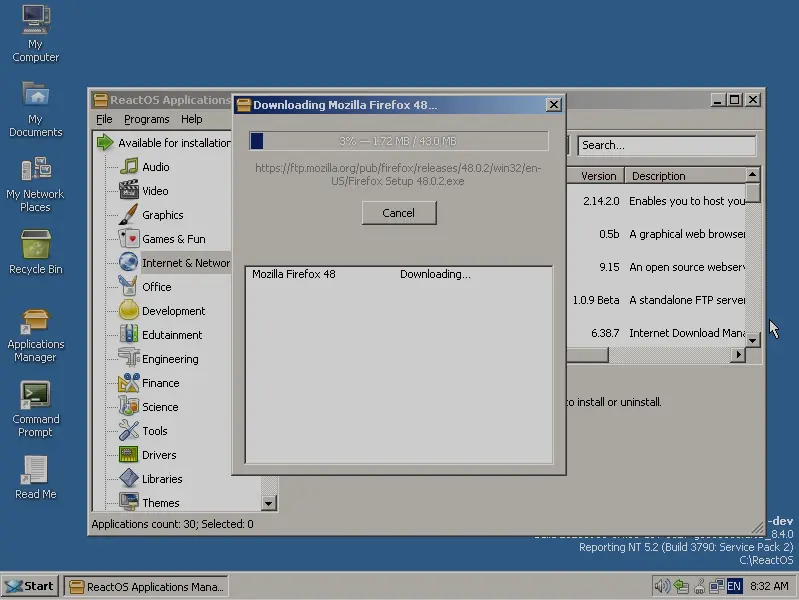
Instalé Reactos en Virtualbox, Reactos es un sistema operativo libre que aspira a ser un clon de Windows XP y tranquilamente podemos instalar algún navegador web (pueden hacer esto instalando algún otro sistema operativo en una máquina virtual), en mi caso instalé Mozilla Firefox porque no trae ningún navegador web. Como todo funcionará dentro de un entorno restringido no pasará nada si terminamos instalando malware, si así fuera solo necesitamos borrar esa maquina virtual y no pasa nada.
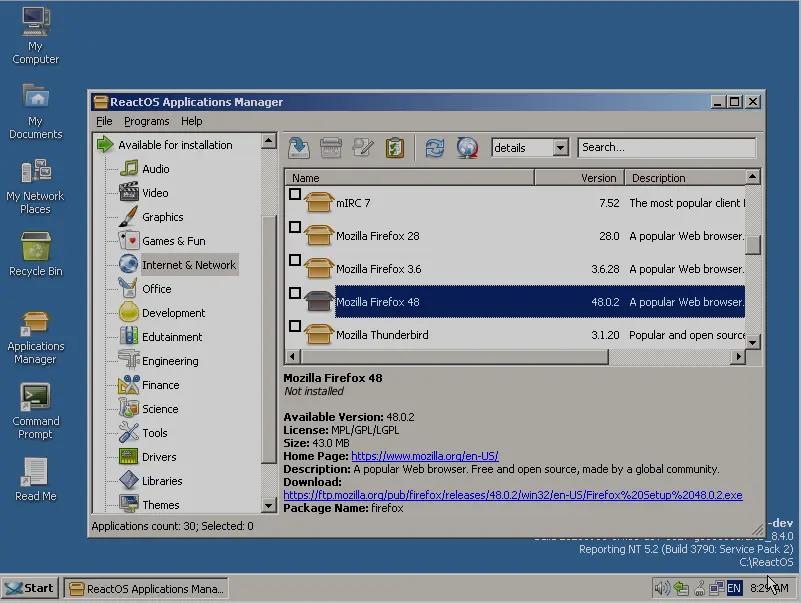
Ya tenemos a Firefox instalado dentro de Reactos y ahora ingresaremos a la dirección web de la supuesta descarga (la real, no la que aparece en el texto), la he acortado para facilitar el trabajo y al escribirla en el navegador web vemos que pasa al entrar a ella.
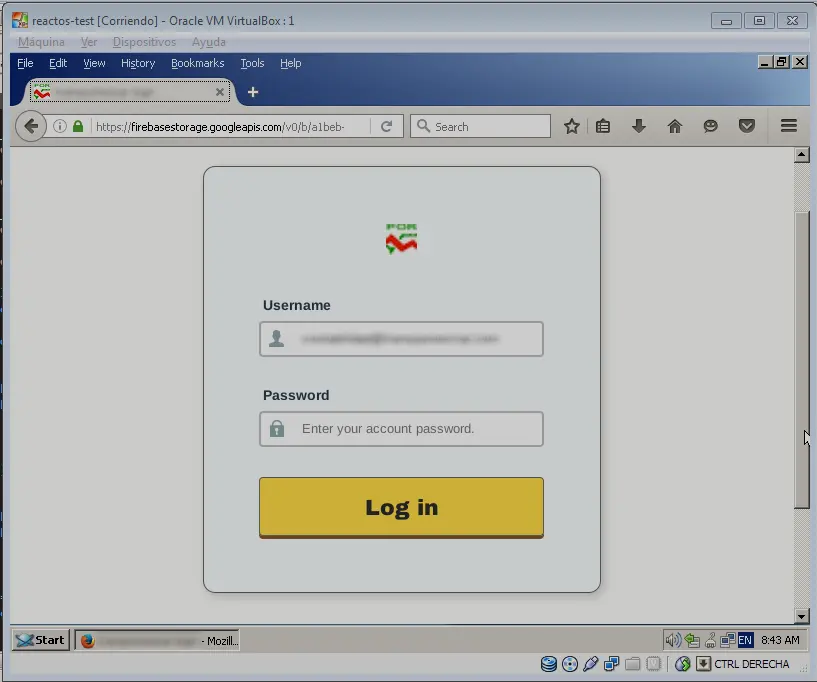
Lo que pensaba, el correo es falso. Apunta a una página web alojada en otro servidor que nada tiene que ver con wetransfer y pretenden que ingresemos nuestra dirección de correo electrónico y contraseña (supongo que con la intención de reclamar los archivos pdf que supuestamente nos han transferido), pero si hacemos eso nuestras credenciales terminarán en manos de estos criminales.
Para aumentar la credibilidad veo que hasta han puesto el logo de nuestra empresa en su web, bueno, eso no es algo difícil de hacer, pero esto es una completa estafa, ya hemos alertado a los usuarios de la empresa de no andar abriendo este tipo de enlaces.
Conclusiones:
Esta es una campaña más de phising, pretenden hacernos creer que hemos recibido una transferencia de archivos mediante wetransfer, si el usuario desprevenido visita dicha liga terminará en una web que le pedirá sus credenciales de correo electrónico y ahora el atacante podrá acceder a su cuenta y borrar información delicada, ese es el verdadero objetivo de este correo.
Por favor, no anden descargando adjuntos que no solicitaron, ni visitando webs que lleguen por correo electrónico que les inviten a descargar facturas, reclamar algún pago, etc que ustedes no estén seguros de haber solicitado nada. Siempre revisen quien envía ese correo, a donde apunta realmente la liga, cualquier irregularidad mejor no abrir nada por precaución, bloquear a ese remitente y borrar esos correos electrónicos.
Agradezco sus visitas, si les ha gustado este artículo por favor dejen su comentario o si gustan apoyarme con alguna propina se los voy a agradecer enormemente, solo hay que hacer clic en el botón "propina" o "tip".





